domingo, 23 de junio de 2019

Diferencias entre 4G y 5G


Tener internet en el celular se ha convertido en una necesidad imperiosa. Ya no nos basta con navegar por la red: queremos hacer videollamadas y ver retransmisiones en directo a la mayor velocidad posible (y sin interrupciones).

Los primeros teléfonos móviles tan sólo servían para hacer llamadas y enviar mensajes de texto. Eran los celulares analógicos de la primera generación (1G), que vieron el mundo en la década de 1980. Diez años después llegarían los 2G, los cuales harían posible el gran salto a internet: la llamada "telefonía digital". 

Los usuarios demandaban velocidades cada vez mayores. Y en la búsqueda de la conexión ultrarrápida nació la telefonía móvil 4G.

Y ahora ultimo se escuchan noticias sobre la llegada del 5G.  

La nueva tecnología que sustituirá al 4G a nivel mundial. A lo largo de los próximos meses se espera que su despliegue a nivel mundial vaya a dar comienzo. También que las marcas en Android lancen sus primeros teléfonos compatibles. 

4G/LTE

La tecnología 4G, también llamada LET, es la más veloz desarrollada hasta la fecha. Pero todavía no es una realidad global y no todos los terminales ni todas las tarjetas SIM son compatibles con ella.

La conexión 4G está basada en "la convergencia de redes y cables inalámbricos". Mantiene una calidad de servicio de alta seguridad que permite ofrecer servicios de cualquier clase en cualquier momento, en cualquier lugar, con el mínimo coste posible.

Este tipo de conexión equivale a la del ADSL de una línea fija en un hogar. Y es entre cinco y 10 veces más rápida que la 3G, haciendo más difícil que se te "caiga" la conexión a internet.

Qué es el 5G?

El 5G es la quinta generación de las tecnologías y estándares de comunicación inalámbrica, el Internet que utilizan dispositivos como un teléfono móvil, la evolución del actual 4G/LTE.

La idea detrás de este desarrollo es la de permitirte llamar por teléfono, escribir como hasta ahora, y sobre todo, navegar por Internet a una velocidad muchísimo más alta que la actual, todo ello mientras se permite que más dispositivos se estén conectando al mismo tiempo. 


Pero en que se diferencia el 5G del 4G?


El 5G es mucho más rápido que el 4G

El ancho de banda se refiere a la cantidad de datos que pueden ser movidos (cargados o descargados) a través de una red en un momento dado. Esto significa que bajo condiciones ideales, cuando hay muy pocos, o ningún otro dispositivo o interferencias que afecten a la velocidad, un dispositivo podría teóricamente experimentar lo que se conoce como velocidades máximas.

Desde una perspectiva de velocidad máxima, el 5G es 20 veces más rápido que el 4G. Esto significa que durante el tiempo que se tarda en descargar una sola pieza de datos con 4G (como, por ejemplo, una película), la misma podría haber sido descargada 20 veces a través de una red 5G. Mirándolo de otra manera: se pueden descargar cerca de 10 películas antes de que con 4G se pueda haber descargado la primera mitad de una.


El 5G Mejorará la experiencia del usuario

El 5G optimizará la experiencia de los consumidores en todos los aspectos, proporcionando una mejor conexión que la $G en ubicaciones muy exigentes de alta movilidad, como en el interior de los trenes, o zonas de alta densidad de población o grandes núcleos urbanos.


4G VS. 5G: ventajas de baja latencia

Además de facilitar la conexión de millones de dispositivos nuevos a internet (IoT), nos asegurará que estos aparatos apenas necesitarán enviar cantidades de información - cada varias horas - a través de internet. De esta forma, los nuevos aparatos de las “ciudades inteligentes” o “casas conectadas” apenas precisarán proporcionar datos, por lo que facilitará establecer protocolos de bajo ancho de banda para optimizar el tráfico de estos dispositivos conectados a internet 5G.


Fundamental para el Internet de las Cosas (IoT)
Se trata de la facilidad que obtendremos al conectar a Internet todos los tipos de sensores, dispositivos y apartados posibles, superando las actuales barreras de transmisión y energía gracias a la tecnología 5G. 


El 5G funciona de manera diferente al 4G

Una diferencia fundamental es el uso de radiofrecuencias únicas de 5G para lograr lo que las redes 4G no pueden alcanzar. 
El espectro radioeléctrico se divide en bandas, cada una con características únicas a medida que se asciende a frecuencias más altas. Las redes 4G utilizan frecuencias por debajo de los 6 GHz, pero el 5G probablemente usará frecuencias extremadamente altas en el rango de los 30 GHz a 300 GHz.

Estas altas frecuencias son excelentes por una serie de razones, una de las más importantes es que soportan una gran capacidad de datos a alta velocidad. No sólo están menos saturadas de datos existentes y, por lo tanto, pueden utilizarse en el futuro para aumentar las demandas de ancho de banda, sino que también son altamente direccionales y pueden utilizarse junto con otras señales inalámbricas sin causar interferencias.

Esta nueva idea es muy diferente a la de las torres 4G, que disparan datos en todas las direcciones, potencialmente desperdiciando energía para transmitir ondas de radio en lugares que ni siquiera están solicitando acceso a Internet.


FUENTES:

Protocolos del Modelo OSI


¿Qué es el Modelo OSI?

El modelo OSI (Open Systems Interconection) es la propuesta de la ISO (Organización Internacional de Estandarización) para estandarizar la interconexión de sistemas abiertos. Un sistema abierto se refiere a que es independiente de una arquitectura específica. Se compone el modelo, por tanto, de un conjunto de estándares ISO relativos a las comunicaciones de datos.


El modelo OSI establece los lineamientos para que el software y los dispositivos de diferentes fabricantes funciones juntos.

Capas del Modelo OSI

El Modelo OSI esta formado por 7 capas que definen las diferentes fases por las que deben pasar los datos para viajar de un dispositivo a otro sobre una red de comunicaciones; estas capas son:


Protocolos en el Modelo OSI


Capa 1 - Capa Física

Es la capa mas baja del Modelo OSI. En esta capa se efectúa la transformación de los bits de un paquete de datos en una señal física adecuada para un medio de transmisión. Solo esta puede transferirse a través de un medio como un hilo de cobre, fibra de vidrio o aire. 
La interfaz para el medio de transmisión se define por medio de Protocolos como:
  • Ethernet (IEEE 802.3) 
  • DSL (Digital Subscriber Line) Tecnología de red publica que proporciona un ancho de banda elevado.
  • ISDN (Red Digital de Servicios Integrados) Es una red que procede por la evolución de la red telefónica existente.
  • Bluetooth Es una especificación industrial para  Redes Inalámbricas de Area Personal (WPAN) que posibilita la transmisión de voz y datos entre diferentes dispositivos.
  • USB (Universal Serial Bus) Es un estándar industrial desarrollado en los años 1990 que define los cables, conectores y protocolos usados en un bus para conectar, comunicar y proveer de alimentación eléctrica entre ordenadores, periféricos y dispositivos electrónicos.
  • ADSL Es un tipo de tecnología de línea DSL. Consiste en una transmisión analógica de datos digitales apoyada en el par simétrico de cobre que lleva la línea telefónica convencional. 


Capa 2 - Capa de Enlace de Datos

Administra la transferencia de datos en el medio de la red, encargándose del direccionamiento físico, la topología de red, el acceso a la red, la notificación de errores, entrega ordenada de tramas y control del flujo. 

Los Protocolos que intervienen son:
  • ARP (Protocolo de Resolución de Direcciones) 
  • Ethernet: Estándar de redes de área local que define las características de cableado y señalización de nivel físico y los formatos de tramas de datos del nivel de enlace de datos.
  • PPP (Protocolo punto a punto) Usado para establecer  una conexión dirtecta entre dos nodos de red. Puede proveer autentificación de conexión, cifrado de transmisión y comprensión.


Capa 3 - Capa de Red

Se encarga de determinar  las rutas adecuadas para llevar la información de un lado a otro (proporciona el enrutamiento). Los protocolos que intervienen son:
  • IP (Protocolo de Internet) 
  • DDP (Protocolo de Entrega de Datagramas) Diseñado para computadoras Apple, como la Macintosh.
  • IGP (Protocolo de Entrada Interior) Protocolo para el intercambio de información de enrutamiento entre puertos dentro de una red autónoma.
  • RIP (Protocolo de Información de Enrutamiento) Protocolo de puerta de enlace interna utilizado por los routers.
  • IPX/SPX (Internetwork Packet Exchange/Sequenced Packed Exchange) Es una familia de protocolos de red desarrollados por nowell y usados por sistema operativo de red netware.
  • IGRP (Protocolo de enrutamiento de gateway interior)
  • EIGRP (Protocolo de Enrutamiento de Puerta de enlace Interior Mejorado) Protocolo avanzado propiedad de Cisco Systems.
  • BGP (Border Gateway Protocol) Protocolo de puerta de enlace de frontera, mediante el cual se intercambia información de enrutamiento entre sistemas autónomos. Por ejemplo, los proveedores de servicio registrados en internet suelen componerse de varias sistemas autónomos y en estos casos es necesario un protocolo BGP.  


Capa 4 - Capa de Transporte

Encargada de efectuar el transporte de los datos dentro del paquete de la máquina de origen a la de destino. Protocolos que intervienen:
  • UDP (Protocolo de Datagramas de Usuario) Permite el envío de datagramas a través de la red sin que se haya establecido conexión previamente.
  • TCP (Protocolo Control de Transmisión) Crea conexiones en las cuales puede enviar flujo de datos. El protocolo garantiza que los datos serán entregados en su destino sin errores y en el mismo orden en que se transmitieron.


Capa 5 - Capa de Sesión

Capa que establece, administra y finaliza las sesiones entre dos hosts que se están comunicando. También sincroniza el diálogo entre las capas de presentación de los dos hosts y administra su intercambio de datos.

Protocolos que intervienen:
  • NetBios (Network Basic Input/Output System) Establece la sesión y mantiene las conexiones. 
  • ISNS (Internet Storage Name Service) Utilizado para la interacción entre servidores ISNS y clientes ISNS.
  • SAP (Session Announcement Protocol) Usado en servidores de interredes Netware.

Capa 6 - Capa de Presentación

Esta capa garantiza que la información que envía la capa de Aplicación de un sistema pueda ser leída por la capa de aplicación de otro. Su objetivo es encargarse de la representación de la información, de manera que aunque distintos equipos tengan diferentes representaciones internas de caracteres números, sonido o imágenes, los datos lleguen reconocibles. 

Esta capa es la primera que trabaja más el contenido de la comunicación que en como se establece la misma, tratando aspectos como la semántica y sintaxis de los datos transmitidos. También se define esta capa como la encargada de manejar la estructura de datos y realizar las conversiones o traducciones necesarias para la correcta interpretación de los mismos. Además esta capa permite cifrar y comprimir los datos.

Protocolos que intervienen:

  • NFS (Network File System) Usado para sistemas de archivos distribuidos en un entorno de red de computadoras de área local.
  • AFP (Apple Filing Protocol) Ofrece servicios de archivo para Mac OS.

Capa 7 - Capa de Aplicación

Es la capa del Modelo OSI más cercana al usuario; suministra servicios de red a las aplicaciones del usuario. Se diferencia de las demás capas debido a que no proporciona servicios a ninguna otra capa OSI. sino solo a aplicaciones encontradas afuera del modelo OSI. Algunos ejemplos de aplicaciones son los programas de procesamiento de texto, hojas de cálculo.

Entre los protocolos que intervienen en esta capa tenemos:
  • HTTP (Protocolo de Transferencia de Hipertexto) El protocolo bajo la www.
  • FTP (Protocolo de Transferencia de Archivos o Ficheros)
  • SMTP (Protocolo simple de Transferencia de Correo)
  • POP (Protocolo de oficina de correo)/IMAP: Reparto de de correo al usuario final.
  • SSH (Secure Shell) Protocolo cuya función es de acceso remoto a un servidor por medio de un canal seguro en el que la información esta cifrada.
  • SNMP (Simple Network Management Protocol) Protocolo que facilita el intercambio de información de administración entre dispositivos de red.
  • DNS (Domain Name System) Sistema de nomenclatura jerárquica para computadoras, servicios o cualquier recurso conectado a internet o a una red privada.
________________________________________________________________________________________________________________________________________________________________________________________


lunes, 10 de junio de 2019

KALI LINUX


Qué es Kali Linux?


Kali Linux es una distribución basada en Debian GNU/Linux diseñada principalmente para la auditoría y seguridad informática en general. 

Fue fundada y es mantenida por Offensive Security Ltd. Mati Aharoni y Devon Kearns, ambos pertenecientes al equipo de Offensive Security, desarrollaron la distribución a partir de la reescritura de BackTrack, que se podría denominar como la antecesora de Kali Linux.

Kali Linux trae preinstalados más de 600 programas incluyendo Nmap (un escáner de puertos), Wireshark (un sniffer), John the Ripper (un crackeador de passwords) y la suite Aircrack-ng (software para pruebas de seguridad en redes inalámbricas). Kali puede ser usado desde un Live CD, live-usb y también puede ser instalada como sistema operativo principal.

Kali es desarrollado en un entorno seguro; el equipo de Kali está compuesto por un grupo pequeño de personas de confianza quienes son los que tienen permitido modificar paquetes e interactuar con los repositorios oficiales. Todos los paquetes de Kali están firmados por cada desarrollador que lo compiló y publicó. A su vez, los encargados de mantener los repositorios también firman posteriormente los paquetes utilizando GNU Privacy Guard.

Kali se distribuye en imágenes ISO compiladas para diferentes arquitecturas (32/64 bits y ARM).


Kali Linux: Una distro especializada


Si algo bueno tienen las distribuciones GNU/Linux es que puedes adaptarlas para obtener un conjunto de herramientas orientadas a una tarea específica o, por el contrario, crear una distro para un uso generalista.

De ese modo, puedes encontrar algunas distros en las que podrás realizar cualquier tarea habitual como escuchar música, reproducir archivos de vídeo o editar documentos, sin necesidad de instalar ningún paquete de software adicional.


Por otro lado, las distros especializadas están orientadas a un uso mucho más concreto, en las que podrás encontrar distros especialmente concebidas para su utilización en la edición de música, en la programación o, como es el caso de Kali Linux, en tareas relacionadas con la seguridad informática.

Kali Linux es la versión actualizada y optimizada de la distro BackTrack desarrollada por Offensive Security, que durante sus siete años de vida ganó un gran número de seguidores.

Estos mismos desarrolladores han sido los creadores de la nueva versión de la distro basada en Debian, en lugar de estarlo en Ubuntu como sucedía con BackTrack, que tiene como objetivo principal facilitar las mejores herramientas para la auditoría de redes y seguridad informática en general.


_________________________________________________________________________________________
Muy probablemente, al leer que se trata de una distro dedicada específicamente a ofrecer las mejores herramientas para la seguridad informática y la auditoría de redes, habrás pensado que es la herramienta perfecta para hackers.
Efectivamente, Kali Linux es la herramienta perfecta para hackers, que buscan (y encuentran) los límites y fisuras en la seguridad de las redes y sistemas informáticos. Pero eso no tiene por qué estar orientado a cometer actos ilegales, ya que ser hacker no está vinculado a la ciberdelincuencia, aunque algunos puedan dedicarse a utilizar sus conocimientos para cometer delitos.
De hecho, está concebida como herramienta para tareas de análisis forense, con la que descubrir por dónde ha sido atacado un sistema informático y encontrar posibles rastros de su atacante.
La filosofía sobre la que se asienta Kali Linux es su utilización y desarrollo con fines educativos y éticos, con los que poder explorar las debilidades en la seguridad de las redes y sistemas para construir un Internet más seguro para todos.
_________________________________________________________________________________________

Caja de herramientas completa

Una de las principales virtudes de Kali Linux son las más de 300 herramientas y aplicaciones relacionadas con la seguridad informática que incluye esta distribución, destacando algunas tan conocidas como Nmap, que permite escanear los puertos de un sistema, el crackeador de contraseñas Jack the Ripper o la suite Aircrack-ngpara comprobar la seguridad de las redes inalámbricas.

Instala y prueba Kali Linux

Puedes usar Kali Linux desde un Live USB como cualquier otra distro Linux y arrancarla desde un USB con las distintas ISOs adaptadas para cada una de las plataformas, instalarla en una máquina virtual utilizando alguna de las imágenes preparadas para usarse en VirtualBox o VMWare, o instalarlo de una forma fija en una partición de tu disco duro desde un disco de instalación.

Qué puedes hacer con Kali Linux
Como ya hemos comentado, Kali Linux es una distribución orientada a la seguridad informática, por lo que con ella podrás ejecutar todo tipo de herramientas con las que poner a prueba la seguridad de tus sistemas y redes.
Esto no significa que al ejecutar Kali Linux en tu ordenador vaya a aparecer un gran botón en el centro de la pantalla con el que tu ordenador se convierte en una máquina de esquivar sistemas de seguridad.

Para exprimir al máximo Kali Linux tendrás que aprender a utilizar cada una de las herramientas que necesites y eso es algo tan amplio que existen carreras universitarias basadas en ello.
Por suerte, la cantidad de documentación y foros de soporte con los que cuenta Kali Linux es enorme y podrás encontrar respuesta para cualquier duda o problema que te surja al utilizar las herramientas incluidas en Kali Linux.

Primeros pasos con Kali Linux
Una de las formas más sencillas para probar Kali Linux es utilizar una de las imágenes preconfiguradas que permiten usar Kali Linux como una máquina virtual.
Este formato de Kali Linux está preparado para usarse desde el primer momento y para su uso se suponen una serie de conocimientos previos, por lo que el sistema ya tiene preconfigurada una cuenta de superusuario (root) desde el que iniciar la sesión.
Para acceder a esta cuenta, introduce root como usuario y la misma palabra al revés como contraseña. Es decir, toor.

Una vez accedes a la sesión de Kali Linux, puedes modificar el idioma de la interfaz haciendo clic sobre las opciones de encendido que encontrarás en la esquina superior derecha de la pantalla y pulsando sobre el icono de Todas las configuraciones que encontrarás en la parte inferior izquierda del cuadro desplegable.
En el cuadro de Todas las configuraciones, accede a Región e idioma y añade un nuevo idioma para luego usarlo como idioma predeterminado. Necesitarás reiniciar la sesión para que se aplique el cambio de idioma.

Como en tantas otras distros Linux, en los menús de Aplicaciones encontrarás, perfectamente clasificadas en categorías, todas las herramientas y aplicaciones disponibles en Kali Linux.
Además, también dispones de una barra lateral en la que encontrarás algunas de las herramientas más utilizadas, y que podrás personalizar a tu gusto para añadir otras herramientas.

domingo, 9 de junio de 2019

MODELO TCP/IP


¿Que Significa TCP/IP?

TCP/IP es un conjunto de protocolos que permiten la comunicación entre los ordenadores pertenecientes a una red. La sigla TCP/IP significa Protocolo de control de transmisión/Protocolo de Internet. Proviene de los nombres de dos protocolos importantes incluidos en el conjunto TCP/IP, es decir, del protocolo TCP y del protocolo IP.  


En algunos aspectos, TCP/IP representa todas las reglas de comunicación para Internet y se basa en la noción de dirección IP, es decir, en la idea de brindar una dirección IP a cada equipo de la red para poder enrutar paquetes de datos. 

Fue creado en 1969 por Darpa (Defense Advanced Research Projects Agency), una agencia del Departamento de Defensa de los Estados Unidos.


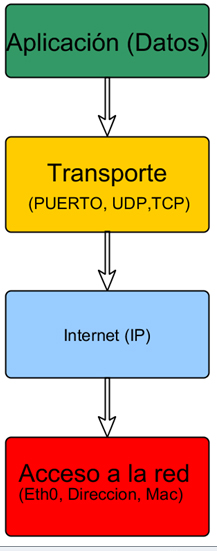
El Modelo TCP/IP es un conjunto de protocolos que forman un modelo jerárquico de red.

Surgió después del Modelo OSI, pero ha ganado importancia y se ha convertido en el estándar de Internet.

_________________________________________________________________________________

Arquitectura del Modelo TCP/IP


El Modelo TCP/IP esta dividido en diversos módulos. Cada uno de éstos realiza una tarea específica. Además, estos módulos realizan sus tareas uno después del otro en un orden específico, es decir que existe un sistema estratificado. Ésta es la razón por la cual se habla de Modelo de capas.

El término capa se utiliza para reflejar el hecho de que los datos que viajan por la red atraviesan distintos niveles de protocolos. Por lo tanto, cada capa procesa sucesivamente los datos (paquetes de información) que circulan por la red, les agrega un elemento de información (llamado encabezado) y los envía a la capa siguiente. 

Importancia de un Sistema de capas:

El objetivo de un sistema en capas es dividir el problema en diferentes partes (las capas), de acuerdo con su nivel de abstracción.

Cada capa del modelo se comunica con un nivel adyacente (superior o inferior). Por lo tanto, cada capa utiliza los servicios de las capas inferiores y se los proporciona a la capa superior.

Capas del Modelo TCP/IP:


Consta de 4 capas, estas son:


1. Capa de Acceso a Red:

Es el responsable de la colocación de paquetes TCP/IP en la red y la recepción de paquetes TCP/IP fuera de la red. De esta manera, TCP/IP se puede utilizar para conectar diferentes tipos de red.

Esta capa especifica la forma en la que los datos deben enrutarse sea cual sea el tipo de red utilizado.

Protocolos en esta Capa:

Ethernet, Fast Ethernet, Frame Relay, CSMA/CD


2. Capa de Internet

Es el responsable de las funciones de direccionamiento, empaquetado y enrutamiento. Se encarga de proporcionar el paquete de datos (datagrama) y seleccionar la mejor ruta para enviarlos a través de la red.

         Protocolos en esta capa:

  • Internet Protocol (IP): Protocolo enrutable reponsable del direccionamiento IP, enrutamiento, fragmentación y reensamblado de paquetes.
  • Internet Control Message Protocol (ICMP): Responsable de proporcionar funciones de diagnóstico y notificación de errores debidos a la entrega sin éxito de paquetes IP.
  • Address Resolution Protocol (ARP): Es el Protocolo de Resolución de Direcciones. Determina la dirección de la capa de Enlaces de Datos (MAC) para las direcciones IP conocidas.
  • Protocolo de Resolución inversa de Direcciones) (RARP): Determina la dirección IP a partir de una MAC.
  • Internet Group Management Protocol (IGMP): Responsable de la gestión de grupos de multidifusión IP.


3 . Capa de Transporte


Brinda los datos de enrutamiento, junto con los mecanismos que permiten conocer el estado de transmisión. 

Esta capa crea una conexión lógica entre el host emisor y receptor, segmentando y re-ensamblando los datos enviados desde las capas superiores en la misma conexión lógica.


Los protocolos básicos de la capa de transporte son:

  • Transmisión Control Protocol (TCP): Proporciona un servicio de comunicaciones fiable orientado a la conexión uno a uno. TCP es el responsable del establecimiento de una conexión, la secuencia, la confirmación de recepción de los paquetes enviados, y la recuperación de paquetes perdidos durante la transmisión.
  • User Datagram Protocol (UDP): Proporciona una conexión, uno a uno o uno a muchos poco fiable. Por eso UDP se utiliza cuando la cantidad de datos a transferir es pequeña y no se desea sobrecarga que supone establecer una conexión TCP. 
      TCP y UDP, protocolos de este nivel, se encargan de aportar confiabilidad al manejo de datos y a su transporte.


4. . Capa de Aplicación

Incorpora aplicaciones de red estándar, proporciona a las aplicaciones la capacidad de acceder a los servicios de las demás capas y define los protocolos que utilizan las aplicaciones para intercambiar datos. Existen muchos protocolos de capa de aplicación y continuamente se están desarrollando nuevos.

En esta arquitectura de protocolos, los de capa de aplicación más conocidos son los de intercambio de información de los usuarios:
  • Hypertext Transfer Protocol (HTTP): Se utiliza para transferir archivos que componen las páginas Web de la World Wide Web.
  • File Transfer Protocol (FTP): Se utiliza para la transferencia interactiva de archivos.
  • Simple Mail Transfer Protocol (SMTP): Se utiliza en la transferencia de mensajes de correo electrónico y archivos adjuntos.
  • Telnet: Es un protocolo de emulación de terminal, se utiliza para iniciar la sesión de forma remota en máquinas de la red.

Además protocolos que ayudan a facilitar el uso y la gestión de redes TCP/IP:

  • Domain Name System (DNS): Se utiliza para resolver un nombre de host a una direcciuón IP.
  • Routing Information Protocol (RIP): es un protocolo de enrutamiento que los enrutadores utilizan para intercambiar información de enrutamiento en una red IP.
  • Simple Network Management Protocol (SNMP): se utiliza entre una consola de gestión de red y dispositivos de red (routers, bridges, hubs inteligentes) para recoger e intercambiar información de gestión de la red.
___________________________________________________________________________
___________________________________________________________________________


La forma que adopta una sección de Datos en cualquier capa se denomina Unidad de datos del protocolo (PDU):

  • Datos: El término general para las PDU que se utilizan en la capa de Aplicación.
  • Segmento: PDU de la capa de transporte.
  • Paquete: PDU de la capa de Internetwork.
  • Trama: PDU de la capa de Acceso a la Red.
  • Bits: Una PDU que se utiliza cuando se transmiten físicamente datos a través de un medio.